Domain säulenschalung.de kaufen?
Wir ziehen mit dem Projekt
säulenschalung.de um.
Sind Sie am Kauf der Domain
säulenschalung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain säulenschalung.de kaufen?
Was bedeutet TPM?
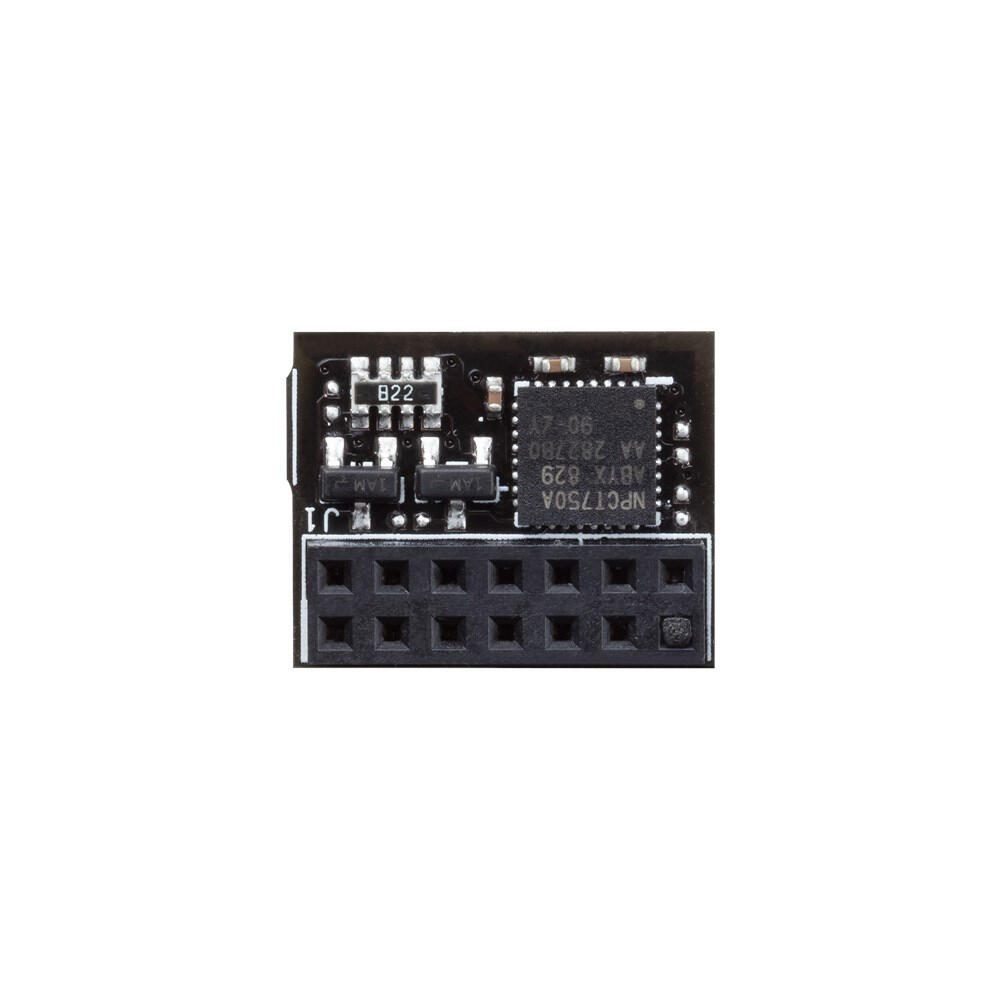
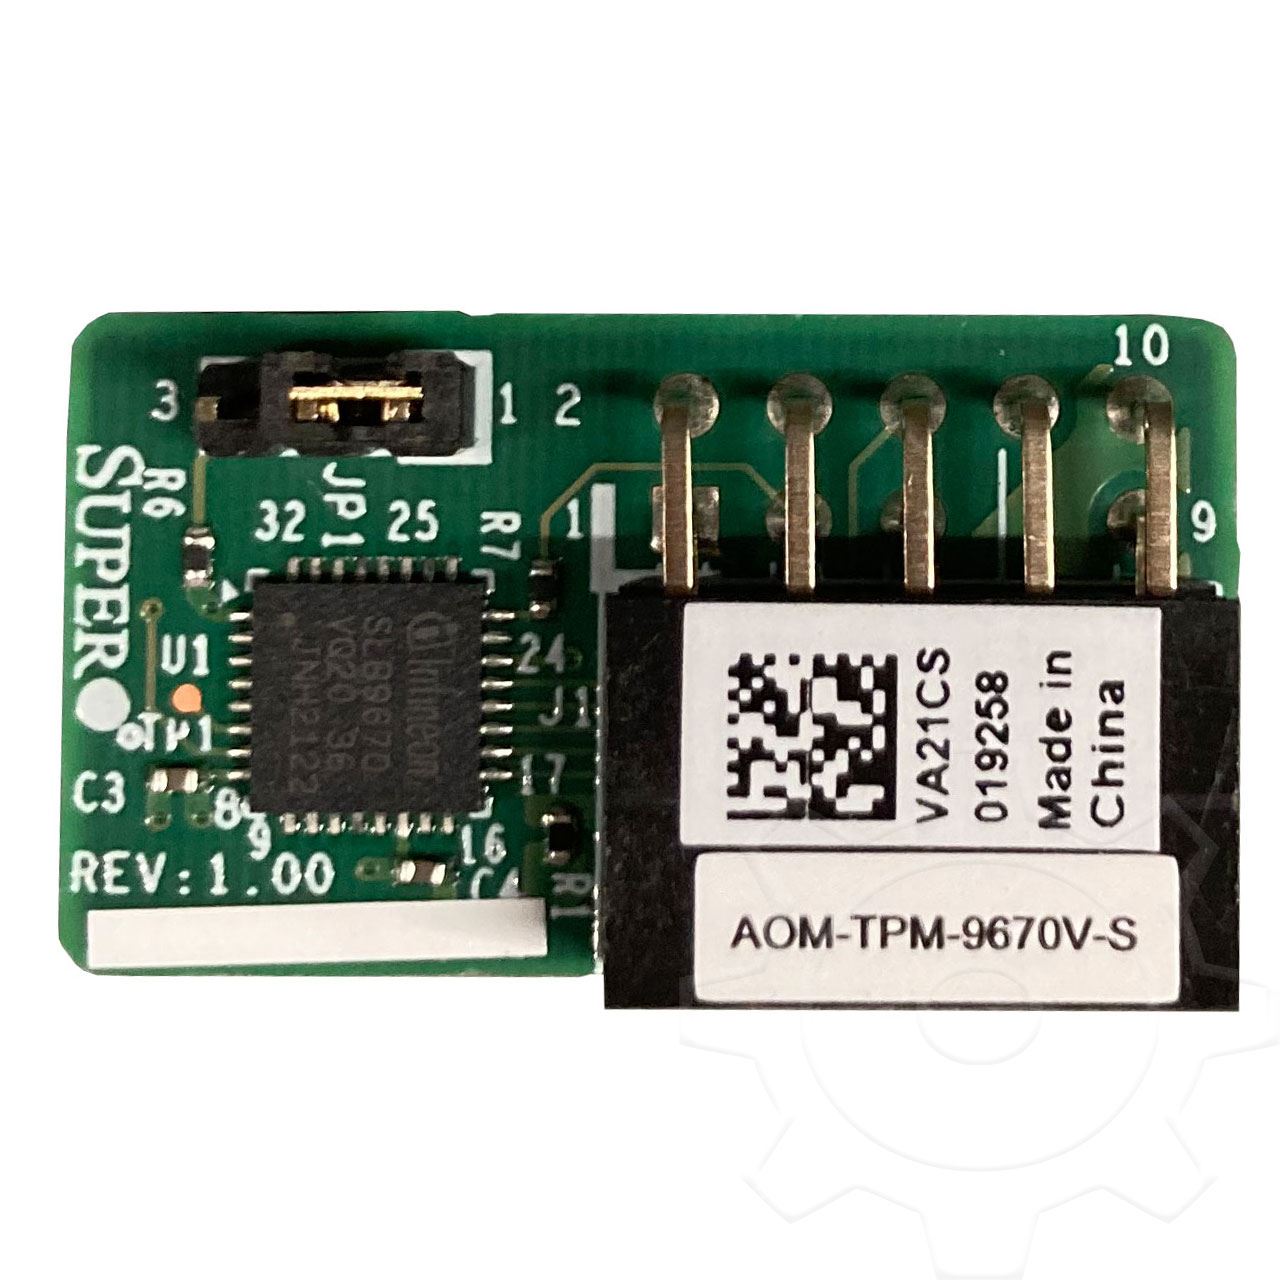
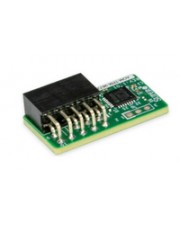
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Sommer, Felix: Beton & Nicht BetonBeton & Nicht Beton , Ob in der Bauindustrie oder auf Klimakonferenzen: Die Debatte um die Nachhaltigkeit des Materials Beton wird hitzig geführt. Felix Sommer gehört mit seinem in Berlin gegründeten Unternehmen SB5ÜNF nach über 1600 abgeschlossenen Baustellen zu den bekanntesten Spezialist*innen für Betonkosmetik, Betoninstandsetzung und Betonsanierung in Deutschland. In kurzweiligen Erzählungen über spektakuläre Bauprojekte gibt er Einblick in die Perfektionierung eines Handwerks und die Zusammenarbeit zwischen den am Bau Beteiligten. Damit bereichert er die Diskussion über einen der prägendsten Baustoffe der Moderne um eine außergewöhnliche Perspektive. Auch als Sonderedition erhältlich - gebunden in Beton: 978-3-98612-086-3 Unkonventioneller Zugang zur aktuellen Debatte um Nachhaltigkeit und Ästhetik von Beton Fachwissen eines Experten für Betonkosmetik, Betoninstandsetzung und Betonsanierung, unterhaltsam erzählt Mit unveröffentlichten Fotografien bekannter Bauten: vom Haus am Schedlberg (Peter Haimerl) über das Berliner Futurium (Richter Musikowski) bis hin zur Neuen Nationalgalerie (Mies van der Rohe) Ausgewählt für die Shortlist Schönste Deutsche Bücher 2024 (Stiftung Buchkunst) , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240506, Produktform: Kartoniert, Autoren: Sommer, Felix, Seitenzahl/Blattzahl: 240, Abbildungen: 140 farbige und s/w Abbildungen, Themenüberschrift: ARCHITECTURE / Methods & Materials, Keyword: Architektur; Beton; Betonkosmetik; Betonsanierung; Deutschlandhaus; Futurium; Handwerk; Haus am Schedlberg; Marie-Elisabeth-Lüders-Haus; Marte.Marte; Materialität; Mies van der Rohe; Nachhaltigkeit; Neue Nationalgalerie; Peter Haimerl; Richter und Musikowski; Sanierung; Schinkelplatz; Schönste Deutsche Bücher 2024; Sichtbeton; Stephan Braunfels; Stiftung Buchkunst; The Best German Book Design 2024; aesthetics; architecture; concrete; craft; materiality; refurbishment; restoration; retouching; staab architekten; sustainability; Ästhetik, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 263, Breite: 175, Höhe: 27, Gewicht: 672, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Sommer, Felix: Beton & Nicht BetonBeton & Nicht Beton , Ob in der Bauindustrie oder auf Klimakonferenzen: Die Debatte um die Nachhaltigkeit des Materials Beton wird hitzig geführt. Felix Sommer gehört mit seinem in Berlin gegründeten Unternehmen SB5ÜNF nach über 1600 abgeschlossenen Baustellen zu den bekanntesten Spezialist*innen für Betonkosmetik, Betoninstandsetzung und Betonsanierung in Deutschland. In kurzweiligen Erzählungen über spektakuläre Bauprojekte gibt er Einblick in die Perfektionierung eines Handwerks und die Zusammenarbeit zwischen den am Bau Beteiligten. Damit bereichert er die Diskussion über einen der prägendsten Baustoffe der Moderne um eine außergewöhnliche Perspektive. Auch als Sonderedition erhältlich - gebunden in Beton: 978-3-98612-086-3 Unkonventioneller Zugang zur aktuellen Debatte um Nachhaltigkeit und Ästhetik von Beton Fachwissen eines Experten für Betonkosmetik, Betoninstandsetzung und Betonsanierung, unterhaltsam erzählt Mit unveröffentlichten Fotografien bekannter Bauten: vom Haus am Schedlberg (Peter Haimerl) über das Berliner Futurium (Richter Musikowski) bis hin zur Neuen Nationalgalerie (Mies van der Rohe) Ausgewählt für die Shortlist Schönste Deutsche Bücher 2024 (Stiftung Buchkunst) , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20240506, Produktform: Kartoniert, Autoren: Sommer, Felix, Seitenzahl/Blattzahl: 240, Abbildungen: 140 farbige und s/w Abbildungen, Themenüberschrift: ARCHITECTURE / Methods & Materials, Keyword: Architektur; Beton; Betonkosmetik; Betonsanierung; Deutschlandhaus; Futurium; Handwerk; Haus am Schedlberg; Marie-Elisabeth-Lüders-Haus; Marte.Marte; Materialität; Mies van der Rohe; Nachhaltigkeit; Neue Nationalgalerie; Peter Haimerl; Richter und Musikowski; Sanierung; Schinkelplatz; Schönste Deutsche Bücher 2024; Sichtbeton; Stephan Braunfels; Stiftung Buchkunst; The Best German Book Design 2024; aesthetics; architecture; concrete; craft; materiality; refurbishment; restoration; retouching; staab architekten; sustainability; Ästhetik, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 263, Breite: 175, Höhe: 27, Gewicht: 672, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
-
Unterstützt das TPM 2.0?
Ja, das Trusted Platform Module (TPM) 2.0 unterstützt die Sicherheitsfunktionen, die in der TPM-Spezifikation Version 2.0 definiert sind. Es bietet erweiterte Sicherheitsfunktionen wie sichere Startvorgänge, Verschlüsselung und Schlüsselverwaltung für Computer und andere Geräte. Es ist in der Regel auf modernen Computern und Motherboards vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.